

Priverion Platform
La plateforme Priverion automatise les RAT (ROPA), AIPD, registres de risques et workflows d'audit pour entreprises et groupes. Hébergée en Suisse, prête pour ISO 27001 et compatible nLPD, RGPD et ISO/IEC 27001:2022.
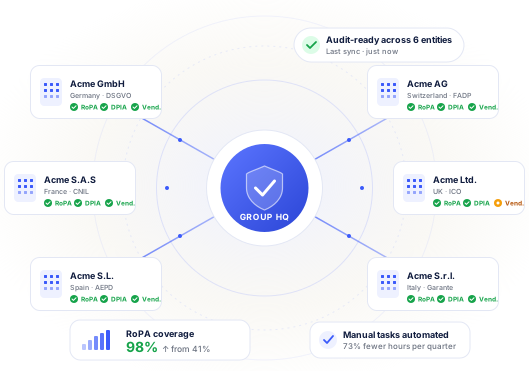
Des résultats mesurables pour les équipes conformité.
Ce que les clients de la plateforme Priverion constatent généralement durant les douze premiers mois.
Une logique. Trois étapes.
La plateforme suit un principe simple, de la documentation au pilotage, jusqu'à la réponse aux incidents et aux changements.
Documenter
Un emplacement central pour votre programme protection des données et InfoSec. Du registre des activités de traitement à la vue des risques par processus, jusqu'au registre des actifs InfoSec, tous les risques cartographiés, toutes les preuves au même endroit.
Piloter
Pilotez les évaluations, audits et revues. Générez des rapports de risque selon des standards ou les directives de vos unités organisationnelles, jusqu'au niveau des filiales individuelles.
Réagir & résoudre
Réagissez aux incidents, vérifiez les obligations de notification et pilotez les mesures correctives sous forme de tâches ou de projets. Votre programme de conformité reste à jour et auditable à tout moment.
Toutes les thématiques de conformité dans une seule interface.
De l'analyse d'écarts au registre des activités de traitement, jusqu'à la collecte de preuves d'audit, une plateforme, un modèle de données, un modèle de mandants pour les structures de groupe.
RAT, Registre des activités de traitement
Selon art. 30 RGPD et art. 12 LPD. Gestion à l'échelle du groupe avec recertification en un clic et versioning par entité juridique.
AIPD, Analyse d'impact relative à la protection des données
Évaluation pilotée par workflow avec pré-évaluation automatique des risques. Tâches de suivi conditionnées par les réponses pour les traitements à haut risque.
Registre des risques
Orienté processus. Évaluation, mitigation et piste d'audit, liés au RAT, à l'AIPD et aux actifs. Rapports par standard ou par domaine d'activité.
Registre des actifs
Inventaire InfoSec, classification et propriété. Passerelle entre protection des données et ISO 27001 Annexe A.
Fournisseurs & sous-traitants
Évaluations, suivi des contrats de sous-traitance et revues récurrentes. Couverture à 100 % au lieu des seuls fournisseurs critiques.
Workflows & automatisations
Tâches de suivi conditionnées par les réponses, rappels et escalades. Configurable sans code, votre processus de conformité existant, reproduit fidèlement.
Gestion de groupe
Plusieurs entités juridiques dans un modèle de mandants. Les modifications se propagent sur demande entre entités en un clic.
IA-Assist
Détection d'écarts dans la documentation de conformité, suggestions de risques et chat de conformité en langage naturel. L'IA comme copilote, pas comme boîte noire.
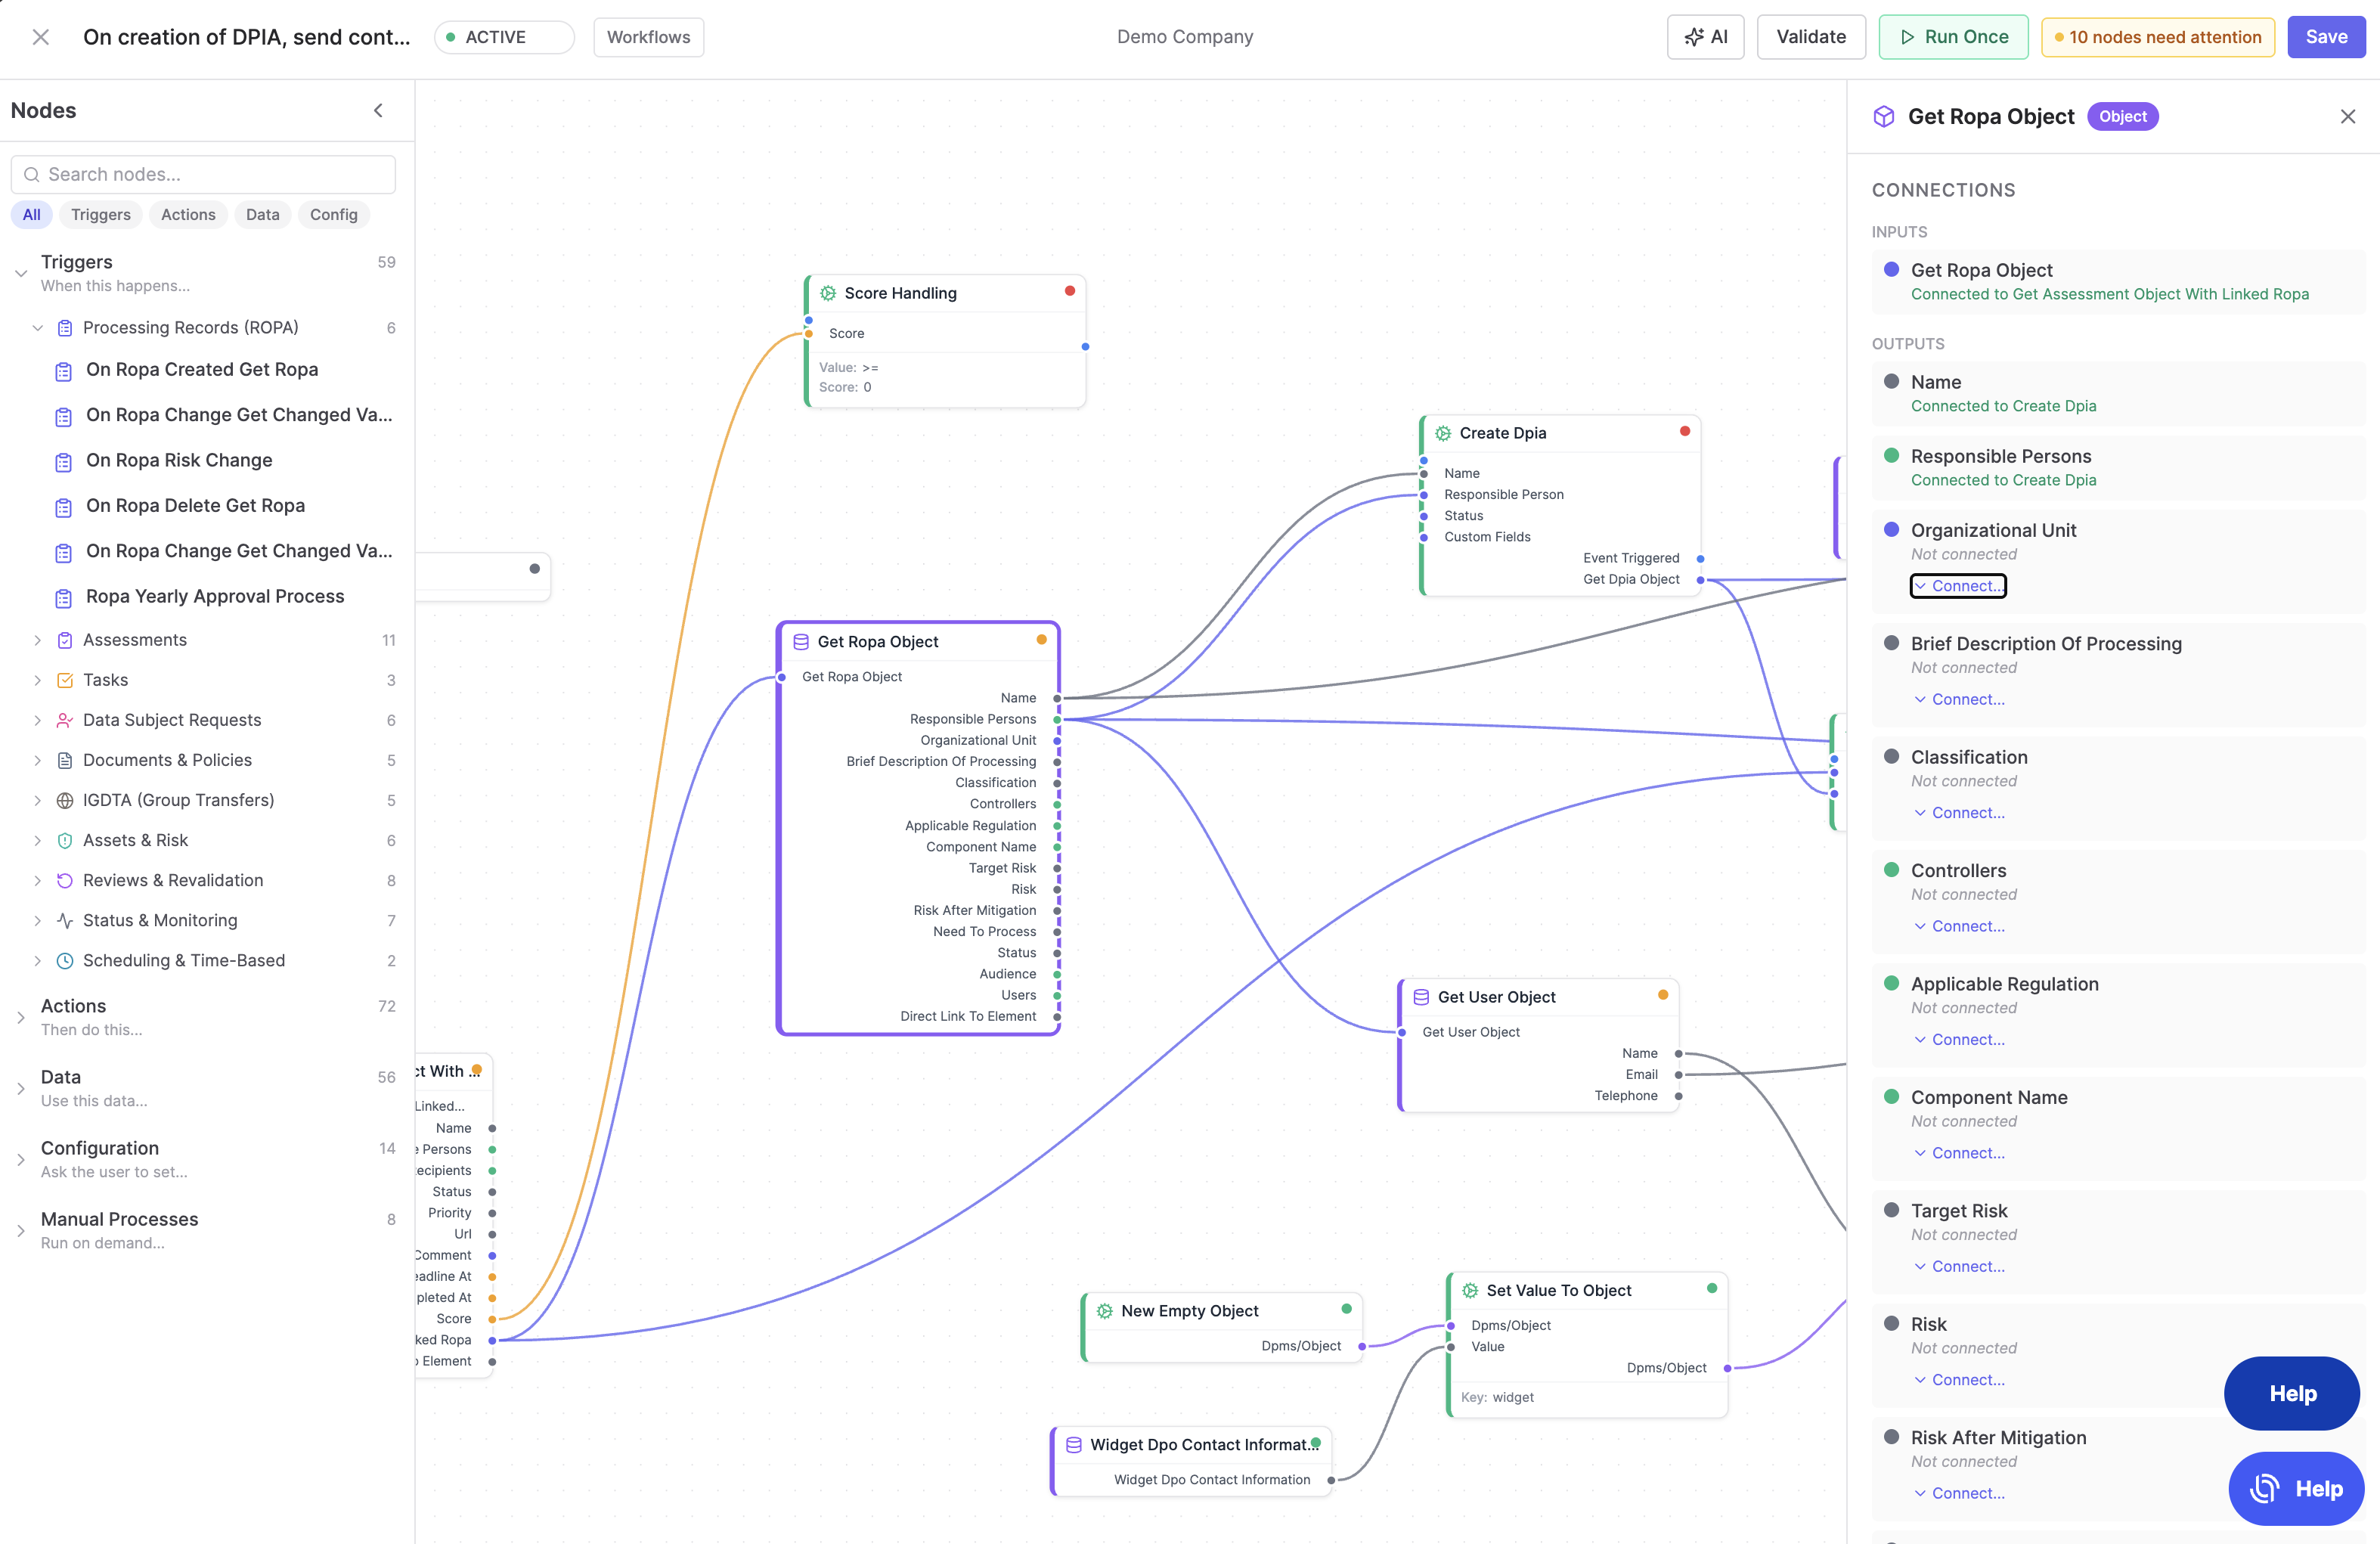
Ce qui distingue Priverion.
Quatre caractéristiques qui font la différence pour les entreprises régulées, les groupes internationaux et les PME suisses.
Hébergement en Suisse + résidence des données
Kubernetes managé en Suisse. Les données ne quittent pas la Suisse, sauf configuration explicite avec clauses contractuelles types (CCS).
Time Machine
Restaurer l'état de la conformité à n'importe quelle date de référence, pertinent comme preuve pour les audits, les demandes d'autorités et les litiges.
SSO entreprise inclus
SAML, SCIM, Microsoft Entra ID, Okta, sans coût supplémentaire ni surcoût « Enterprise ». RBAC pour les rôles de groupe et de mandants prêts à l'emploi.
Conçu pour les groupes, pas une solution PME de dépannage
Modélisé pour des groupes de cinq à cinquante entités juridiques ou plus. Transferts intra-groupe, modèles partagés et droits d'accès granulaires.
Utilisé par des équipes conformité dans des industries régulées.
Plus de 50 équipes protection des données et sécurité dans 14 pays utilisent la plateforme, de la PME au grand groupe.
Comment démarrer avec la plateforme Priverion ?
De la première consultation à l'utilisation productive en règle générale en quatre à six semaines. Un fonctionnement en parallèle avec votre système existant est possible.
Première consultation gratuite
Quinze minutes d'analyse du besoin avec un consultant senior. Sans engagement, confidentiel.
Démo & analyse d'écarts
Environ une heure de plateforme en direct, adaptée à votre cas d'usage et à votre programme de conformité.
Devis écrit
Dans les 24 heures, prix fixe selon le nombre et la taille des entités. Tous les modules inclus, à l'exception des crédits IA.
Contrat & mise en place
Contrat de sous-traitance avec clause de secret professionnel. Onboarding en parallèle de votre système existant.
Reprise des données
Migration depuis Excel ou votre outil DPMS existant dans le cadre d'un essai de migration de 30 jours, RAT, modèles, évaluations et données fournisseurs.
Démo en 30 minutes, en allemand ou en anglais.
Un consultant senior vous présente la plateforme à partir de votre programme de conformité, analyse d'écarts incluse et trajectoire de migration.