

Protection des données et sécurité de l'information par une équipe unique.
CPD externe, représentation UE et UK, ISO 27001, tests d'intrusion et ateliers, pour PME et groupes en Suisse, dans l'UE et au Royaume-Uni.
Nos prestations
Deux domaines, une seule responsabilité : conformité juridique et sécurité technique, par une seule équipe.
Secteurs
Conformité et sécurité spécifiques au secteurSanté
Pour hôpitaux, cabinets, communautés DEP et MedTech : LPD, LDEP, AI Act, NIS2 et ISO 27001, pilotage juridique et multilingue.
En savoir plusFournisseurs SaaS B2B
Pour les fournisseurs SaaS B2B qui veulent gagner des contrats enterprise : ISO 27001, SOC 2, DPA, tests d'intrusion et un trust center piloté par un vCISO qui répond vite aux questionnaires de sécurité.
En savoir plusServices financiers
Pour les banques, assureurs, FinTechs et gérants de fortune : résilience FINMA, DORA, gestion des risques TIC, risque lié aux tiers et ISO 27001, pilotage juridique et multilingue.
En savoir plusProtection des données
LPD suisse · RGPD UE · UK GDPR · AI ActConseillers en protection des données (Suisse)
Pour les PME qui ont besoin d'un point de contact qualifié selon la LPD, sans devoir recruter en interne.
En savoir plusConformité LPD (projet)
Pour les PME qui veulent mettre leur traitement de données en conformité avec la LPD : audit, documentation et formation à prix fixe.
En savoir plusDélégué(e) à la protection des données (UE)
Pour les entreprises tenues de désigner un DPO selon l'art. 37 RGPD, onboarding en deux semaines.
En savoir plusReprésentant UE (art. 27 RGPD)
Pour les entreprises hors UE avec une clientèle européenne, nous recevons les demandes des autorités et des personnes concernées.
En savoir plusReprésentant UK (UK GDPR)
Pour les prestataires traitant des données personnelles britanniques sans établissement au Royaume-Uni, représentation obligatoire post-Brexit.
En savoir plusAI Officer
Pour les entreprises qui utilisent l'IA et ont besoin d'une gouvernance responsable de l'IA conforme à l'AI Act, sans créer un poste à temps plein.
En savoir plusAI Governance Check
Pour les entreprises qui souhaitent savoir où elles en sont en matière de conformité IA et quelles mesures sont nécessaires, et dans quel ordre.
En savoir plusAtelier protection des données (PME)
Pour les équipes qui souhaitent développer une compétence interne en protection des données, une journée, sur site ou à distance.
En savoir plusSécurité de l'information
ISO 27001 · NIS2 · DORA · AI SecurityConseil NIS2
Pour les entreprises suisses qui fournissent des clients de l'UE : analyse d'assujettissement, analyse d'écarts, SMSI et notification, en tenant compte de la responsabilité personnelle de la direction.
En savoir plusConseil SMSI (ISO 27001)
Pour les SaaS et PME en route vers la certification, de l'analyse d'écarts à l'accompagnement d'audit.
En savoir plusTest d'intrusion
Pour les SaaS et groupes ayant des exigences d'audit ou de clients, web, réseau, API.
En savoir plusAI Security
Pour les fournisseurs SaaS et les grands groupes qui développent ou déploient des fonctionnalités d'IA et doivent sécuriser de manière démontrable leurs systèmes LLM, RAG et agentiques.
En savoir plusGouvernance IA ISO 42001
Pour les entreprises confrontées à l'IA fantôme : un système de management de l'IA (AIMS) clé en main selon ISO 42001, documenté et auditable.
En savoir plusAnalyse de vulnérabilités
Pour un premier aperçu rapide des surfaces d'attaque exposées, automatisé, avec triage par experts.
En savoir plusCISO / ISB / ISO
Pour les entreprises qui externalisent la responsabilité de la sécurité, à temps partiel ou en mandat.
En savoir plusAtelier sécurité informatique (PME)
Pour les équipes informatiques de PME sans CISO dédié, pratique, prêt pour NIS2, en une journée.
En savoir plusComment nous travaillons
Léger, transparent, rapide. Du premier entretien au mandat en deux semaines.
Premier entretien
30 minutes, gratuit et sans engagement, avec le Dr Staiger ou un Senior Associate.
Cadrage & devis
Offre sous un jour ouvré avec conditions transparentes, mandat, projet ou taux horaire.
Mandat ou projet
Onboarding en deux semaines, puis points trimestriels et interlocuteurs dédiés.
Références sélectionnées
Extraits de nos références, industries régulées et SaaS en croissance.
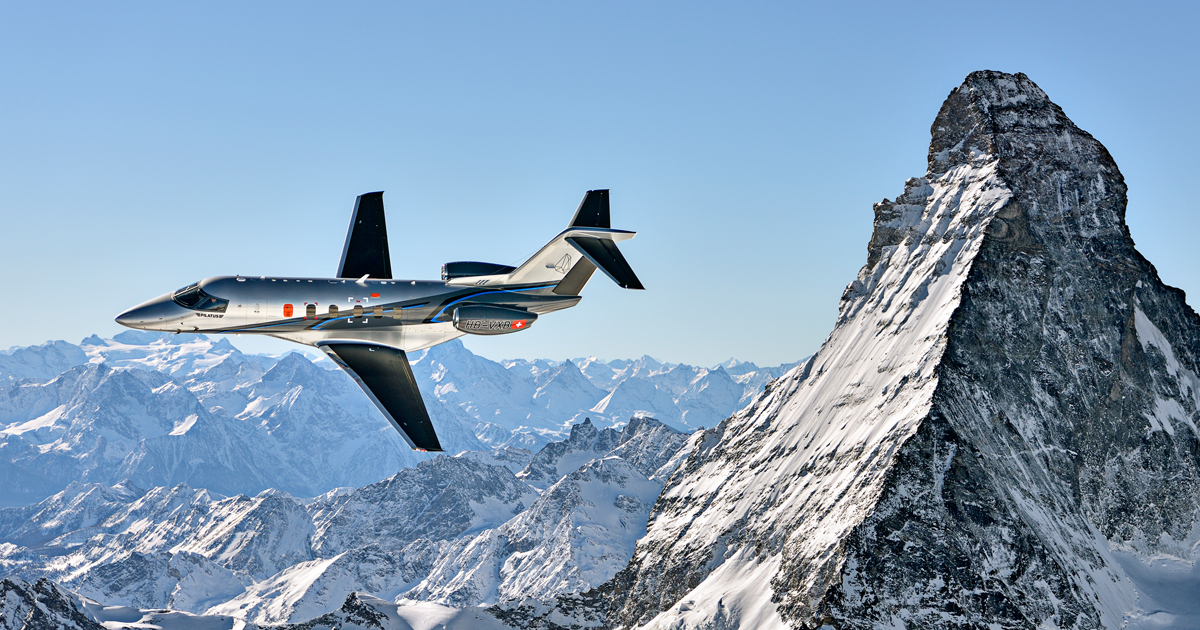
Pilatus Aircraft
Conformité en matière de protection des données au-delà des frontières du groupe, des processus sensibles ITAR à la chaîne d'approvisionnement internationale.
Lire l'étude de cas →
Openmedical AG
Protection des données et sécurité de l'information pour les données patients sensibles dans le dossier électronique du patient (DEP).
Lire l'étude de cas →Questions fréquentes
Les réponses que les décideurs cherchent avant le premier entretien.
Le premier entretien est-il vraiment gratuit et sans engagement ?
Oui. 30 minutes avec le Dr Staiger ou un Senior Associate, sans frais ni obligation de suite. Nous utilisons cet entretien pour cerner votre besoin, et vous décidez ensuite.
Nous ne sommes pas établis en Suisse, pouvez-vous tout de même nous accompagner ?
Oui. Nous accompagnons des entreprises en Suisse, dans l'UE, au Royaume-Uni et aux États-Unis. Pour les entreprises hors UE ayant une clientèle européenne, nous assurons également la représentation obligatoire selon l'art. 27 RGPD. Nos mandats couvrent souvent plusieurs juridictions à la fois.
Sous quel délai pouvez-vous démarrer en tant que CPD externe ?
Onboarding généralement en deux semaines après signature. Pour les urgences, par exemple après une violation de données ou une demande d'autorité, nous sommes joignables le jour même ou le jour ouvré suivant.
Mandat ou projet, qu'est-ce qui nous convient ?
Mandat (par ex. fonction de CPD externe) si vous avez besoin d'un point de contact permanent, typiquement à partir de 500 CHF/mois. Projet si vous avez une initiative clairement délimitée (mise en place ISO 27001, pentest, AIPD, migration cloud). Nous recommandons le format adapté lors du premier entretien.
Dans quelles langues travaillez-vous ?
Allemand et anglais en permanence. Français et italien sur demande. Nous livrons les contrats, expertises et formations dans la langue pertinente pour votre entreprise.
Consultation gratuite de 30 minutes
30 minutes, gratuit, sans obligation de suite. Vous parlez directement avec notre équipe.
Vous préférez écrire ? Demander un devis →